Gain unified visibility across IT and OT environments, detect and contain threats across converged infrastructure, and proactively reduce risk with a behavioral understanding of your unique operational environment.
OT security capabilities
Secure your critical infrastructure with Adaptive AI
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Element A
- Element B
- Element C

The challenge
OT environments no longer operate in isolation
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Element A
- Element B
- Element C
$4.56M
82%
of manufacturers experienced a cyber incident targeting OT in 2026
(Manufacturing Business Technology)
IT/OT security
Revolutionieren Sie Ihr OT-Risikomanagement, Ihre Erkennung und Reaktion.

Achieve unified visibility of OT & IT devices across every level of the Purdue Model
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Element A
- Element B
- Element C
Continuous identification of OT and IT assets
Maintains a live asset inventory, obtained through passive and active scanning, and immediately reveals CVEs and End-Of-Life status.
Real-time monitoring of OT and relevant IT infrastructure
Gives you end-to-end coverage of industrial protocols and devices combined with industry leading analysis of IT activity, giving OT engineers and security operations the confidence to maintain productivity and security at the same time
Truly unify OT and IT to protect business operations
Allows security teams to protect all interconnected devices within a single trusted platform – from specialized OT production assets, to network and cloud connected IT systems


Detect, investigate, and contain threats across critical infrastructure
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Element A
- Element B
- Element C
Detect sophisticated threats at scale
Darktrace learns the normal behaviour of your operational environment and detects known, novel, insider, and AI-accelerated threats without relying solely on rules, signatures, or threat intelligence. This enables earlier detection of suspicious activity across industrial networks.
Reduce investigation and triage time
Cyber AI Analyst automatically investigates alerts, correlates related activity across OT and IT environments, and provides incident context that helps analysts understand threats faster and reduce manual workloads.
Contain threats while maintaining operational uptime
Darktrace autonomously responds to threatening activity using customer-specific behavioral context, helping organizations contain threats quickly while minimizing disruption to industrial processes and critical operations.

Prioritize critical infrastructure risks with environmental context
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Element A
- Element B
- Element C
Go beyond CVEs for contextual risk analysis
Darktrace evaluates vulnerabilities, assets, identities, communication paths, and operational dependencies together, helping teams understand which exposures create meaningful risk in their specific environment.
Mitigate risks with or without a patch
Operational environments often cannot patch immediately. Darktrace helps organizations understand exposure pathways, prioritize compensating controls, and reduce risk while maintaining operational continuity.
Evaluate resilience against advanced threats
Darktrace uses behavioral and environmental context to help teams understand likely attack paths, validate security posture, and prioritize defensive improvements against sophisticated adversaries targeting critical infrastructure.

Discover the Darktrace difference
Read the solution brief
Analyst recognition
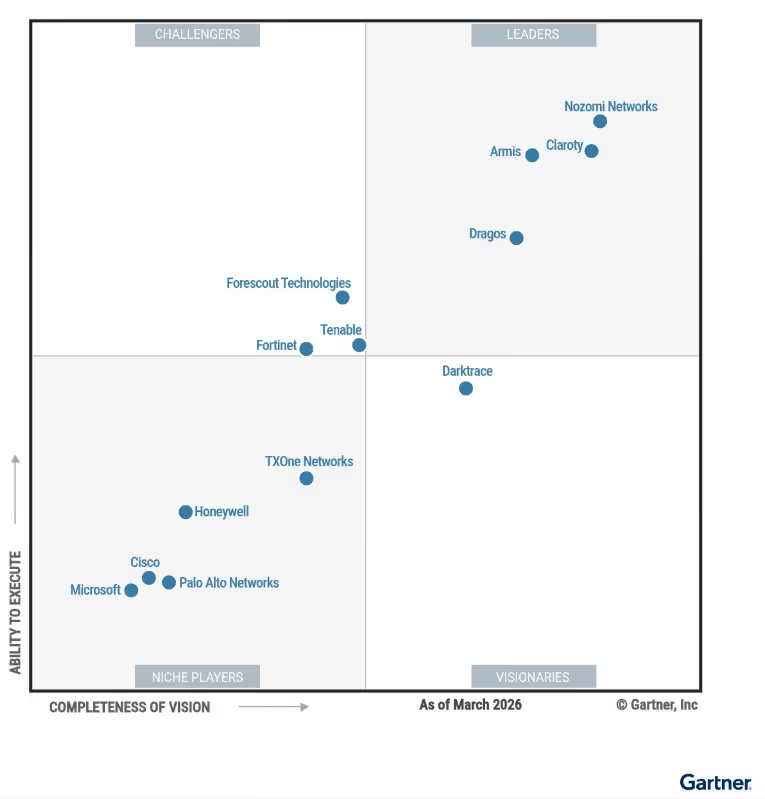
Darktrace named the only Visionary in the 2026 Gartner® Magic Quadrant™ for CPS Protection Platforms
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Element A
- Element B
- Element C
Over 150 reviews on Gartner Peer Insights
4.8
on Gartner Peer Insights
Vertrauenswürdige OT-Sicherheit für die Herausforderungen von heute
Darktrace/OT hat eine nachgewiesene Erfolgsbilanz bei der Erkennung ausgeklügelter Bedrohungen in großem Maßstab. Im Gegensatz zu anderen Sicherheitsansätzen, die auf Bedrohungsdaten basieren, verwendet Darktrace/OT selbstlernende KI, um Ihre normalen Abläufe zu verstehen und neuartige Bedrohungen zu erkennen.
Selbstlernende KI™ verändert das Spiel
Lesen Sie mehr über die Herausforderungen bei der Absicherung öffentlichkeitswirksamer Veranstaltungen — einschließlich des „Zugriffsparadoxons“, der zunehmenden IT- und OT-Konvergenz und der Bedeutung einer schnellen Reaktion

Die Grenzen des Luftspaltansatzes
Air-Gap-Security-Maßnahmen reichen nicht aus, um gegen Cyberangriffe gewappnet zu sein. Lesen Sie, wie Sie Transparenz gewinnen und Ihre Cyber-Schwachstellen reduzieren können.

So erkennen Sie OT-Insider-Bedrohungen
Lesen Sie, wie Insider-Bedrohungen speziell für OT-Systeme ein Sicherheitsrisiko darstellen, welche Herausforderungen der Umgang mit Insider-Bedrohungen mit sich bringt und wie potenzielle Lösungen zur Abwehr von Insider-Bedrohungen aussehen.

Risikomanagement, das über die CVE-Werte hinausgeht
Die Identifizierung von CVEs in der Vielzahl komplexer OT-Geräte ist arbeitsintensiv und zeitaufwändig und verbraucht wertvolle Ressourcen. Erfahren Sie, wie Darktrace /OT unterstützt

Wie Conti-Ransomware OT zum Erliegen gebracht hat
Lesen Sie, wie sich Ransomware in konvergenten IT-/OT-Umgebungen ausbreiten kann und wie selbstlernende KI Unternehmen dabei unterstützt, diese Bedrohungen einzudämmen.

Wie Cyber-KI Analyst die Berichterstattung beschleunigt
Lesen Sie, wie Darktrace Verteidigern hilft, die US-Bundesgesetze zur Meldung von Cybersicherheitsvorfällen einzuhalten.

Maps to major frameworks
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Element A
- Element B
- Element C
Customer stories
Customer stories

Dies ist ein Text innerhalb eines Div-Blocks.
Dies ist ein Text innerhalb eines Div-Blocks.
Darktrace / EMAIL von Gartner® ausgezeichnet
Darktrace ist ein Leader im Gartner® Magic Quadrant™ 2025 für Email Security Platforms und bietet KI-native Schutzfunktionen, ein erstklassiges Kundenerlebnis sowie leistungsstarke Integrationen.

Stronger as part of the Darktrace Behavioral Defense Platform
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Element A
- Element B
- Element C
Häufig gefragt
Fragen
Was sind die größten Herausforderungen im Bereich OT-Sicherheit?
Die Sicherheit von Operational Technology (OT) steht vor komplexen Herausforderungen, da Unternehmen zunehmend vernetzt sind und zunehmend auf digitale Funktionen angewiesen sind. Eines der Hauptprobleme ist die Konvergenz von IT-, OT- und IoT-Systemen, wodurch die Angriffsfläche erweitert wird und häufig kritische blinde Flecken entstehen, wodurch die traditionelle Isolierung unterbrochen wird, die einst zur Sicherung von OT-Umgebungen beigetragen hat. OT-Systeme, die einst isoliert waren, sind jetzt miteinander verbunden, was es schwierig macht, die volle Transparenz und Kontrolle aufrechtzuerhalten. Darüber hinaus beruhten traditionelle OT-Sicherheitsansätze auf passiven Abwehrmaßnahmen wie Air Gaps und verteidigungsfähigen Architekturen, die gegen moderne, ausgeklügelte Cyberbedrohungen unzureichend sind. Eine weitere Herausforderung besteht darin, dass OT-Sicherheitstools häufig keine effektiven, integrierten systemeigenen Reaktionsfunktionen bieten, was zu verzögerten Reaktionszeiten bei Vorfällen führt. Da OT-Systeme weiterhin von fortschrittlichen Bedrohungsakteuren wie nationalen Hackern und Ransomware-Gruppen ins Visier genommen werden, steigt das Risiko einer Cyberstörung erheblich.
Können kleine und mittlere Unternehmen (KMU) vom OT-Schwachstellenmanagement profitieren?
Ja, KMU können stark von der Implementierung eines strukturierten OT-Schwachstellenmanagementprogramms profitieren, das an ihre Größe und Komplexität angepasst werden kann. KMU können effektive Tools für das Schwachstellenmanagement nutzen, um effizientere Prozesse und Verfahren zum Schutz ihrer OT-Systeme zu entwickeln. Mit einem angemessenen OT-Risikomanagement können KMU Risiken im Zusammenhang mit veralteten Systemen, schlechtem Patch-Management und spezifischen Sicherheitslücken in ihrer OT-Umgebung mindern. Kleine Unternehmen können skalierbare OT-Sicherheitstools einsetzen, die wichtige Sicherheitslücken beheben, die Einhaltung der Sicherheitsstandards sicherstellen und das Risiko kostspieliger Unterbrechungen verringern, auch wenn nur begrenzte Ressourcen zur Verfügung stehen.
Warum sollten Unternehmen dem OT-Risikomanagement Priorität einräumen?
Unternehmen sollten dem OT-Risikomanagement Priorität einräumen, um sich vor neuen Cyberbedrohungen zu schützen, die sich direkt auf die Betriebskontinuität, Sicherheit und Umsatz auswirken. Da IT und OT immer stärker miteinander verflochten sind, gehen die potenziellen Auswirkungen eines Cyberangriffs über Datenverlust hinaus und reichen bis hin zu Betriebsstörungen, behördlichen Verstößen und gefährdeten Sicherheitsbedingungen. Durch die Einführung einer umfassenden, risikobasierten Strategie, die kontinuierliche Schwachstellenanalysen, die Einhaltung von Industriestandards und die Ausrichtung auf umfassendere Sicherheitsziele des Unternehmens umfasst, können Unternehmen Bedrohungen abwehren, bevor sie zu größeren Vorfällen eskalieren. Letztlich trägt ein Fokus auf OT-Risikomanagement dazu bei, die betriebliche Kontinuität sicherzustellen, Menschenleben und die Umwelt zu schützen, Compliance-Verpflichtungen einzuhalten und das Vertrauen von Kunden und Interessenvertretern in einem digitalen Zeitalter zu wahren, das zunehmend von fortschrittlichen, anhaltenden Bedrohungen geprägt ist.
Was ist ein OT-Angriff?
Ein OT-Angriff zielt auf die Steuerungssysteme und Geräte ab, die kritische Infrastrukturen verwalten, wie industrielle Steuerungssysteme (ICS), SCADA-Systeme und Fertigungsabläufe. Bei diesen Angriffen werden häufig ältere Protokolle, ungepatchte Sicherheitslücken und eine schwache Netzwerksegmentierung ausgenutzt, wodurch wichtige Prozesse beeinträchtigt werden und möglicherweise Betriebsausfälle, Geräteschäden und physische Gefahren auftreten können. Die Auswirkungen solcher Angriffe sind oft schwerwiegend und führen zu kostspieligen Ausfallzeiten, Umweltschäden und potenziellen Bedrohungen für Menschenleben.
Was sind OT-Sicherheitsstandards?
OT-Sicherheitsstandards beziehen sich auf Frameworks und Richtlinien zum Schutz betriebstechnischer Systeme. Zu den wichtigsten Standards gehören die ISA/IEC 62443-Serie, die einen umfassenden Ansatz zur Sicherung industrieller Automatisierungs- und Steuerungssysteme bietet, und NIST SP 800-82, das sich auf die Sicherung kritischer Infrastrukturen konzentriert. Diese Standards helfen Unternehmen dabei, die Unternehmensführung zu optimieren, konsistente Sicherheitsbasislinien festzulegen, die Einhaltung der Vorschriften zu überprüfen und ihre Sicherheitslage kontinuierlich zu verfeinern. Sie sind unerlässlich, um die wachsenden Risiken zu bewältigen, die mit der Konvergenz von IT- und OT-Systemen verbunden sind.
Was sind die besten Methoden für OT-Sicherheit?
Zu den Best Practices für OT-Sicherheit gehören: • Proaktives Schwachstellenmanagement: Regelmäßige Identifizierung und Behebung von Software- und Firmware-Schwachstellen sowie Patchen und Updates von OT-Systemen, um Sicherheitslücken zu schließen. • Starke Netzwerksegmentierung: Isolierung von OT-Netzwerken von IT-Netzwerken, um das Risiko von Cyberbedrohungen zu verringern. • Fortschrittliche Bedrohungserkennung: Einsatz kontinuierlicher Überwachungs- und Anomalieerkennungstools, um verdächtige Aktivitäten in Echtzeit schnell zu erkennen und darauf zu reagieren • Starke Zugriffskontrollen: Durchsetzung strenger Authentifizierung und Autorisierung, um sicherzustellen, dass nur autorisierte Benutzer mit OT-Systemen interagieren können. • Planung der Reaktion auf Vorfälle: Einen klaren und effizienten Reaktionsplan haben, um die Auswirkungen eines Verstoßes abzumildern.
Ist SCADA ein OT-System?
Ja, SCADA (Supervisory Control and Data Acquisition) ist ein unverzichtbares OT-System zur Steuerung und Überwachung industrieller Prozesse wie Herstellung, Energieverteilung und Wasseraufbereitung. SCADA-Systeme sind für die Betriebssteuerung von entscheidender Bedeutung und bieten Echtzeitdaten und Fernzugriff auf OT-Assets. Da diese Systeme jedoch zunehmend mit IT-Netzwerken verbunden sind, sind sie zunehmend anfällig für Cyberbedrohungen, was die SCADA-Sicherheit zu einem wichtigen Aspekt der OT-Cybersicherheit macht.